2026年10月21日、PHP の開発チームは、認証なしでリモートから任意のコードを実行される恐れがある重大な脆弱性 2件を修正したセキュリティアップデートを公開しました。
WordPress など、PHP を使用しているウェブサイトも影響を受ける可能性があるため、サイト運営者は早急な確認が必要です。
ただし、レンタルサーバー側ですでに対策が完了している場合、利用者自身で PHP のバージョンを変更する必要はありません。
また、PHP のバージョン番号が修正版より古く表示されていても、サーバー側で脆弱性の修正だけが適用されている場合があります。
実際に、当サイトが利用しているカラフルボックスでは、WordPress のサイトヘルスに PHP 8.3.35 と表示されていますが、公式発表によると今回の脆弱性への対応は完了しています。
この記事では、今回の脆弱性の概要と修正版、WordPress での確認方法、カラフルボックスの対応状況について説明します。
PHP に重大な脆弱性 2 件が発見された
今回修正されたのは、次の 2件です。
| 脆弱性の識別番号 | 概要 |
|---|---|
| CVE-2026-109618 | メモリー不足時の内部データ処理に起因する脆弱性 |
| CVE-2026-109619 | 解放済みのメモリーに関連する内部状態が残ることで発生する脆弱性 |
いずれも深刻度を示す CVSS v4.0 のスコアは 9.2(Critical:緊急)です。
これらの脆弱性が悪用されると、攻撃者がログインなどの認証を行わずに、サーバー上で任意のコードを実行できる可能性があります。
PHP 公式のセキュリティ情報では、PHP-FPM、Apache の mod_php、php-cgi、LiteSpeed など、ウェブリクエストを処理する PHP 環境を対象に注意を呼びかけています。
特に mod_php を使用する環境では、アプリケーション側のコードが実行される前に攻撃が成立する例が確認されており、危険性が高いとされています。
ただし、脆弱性が存在することと、実際にサイトが攻撃を受けたことは別です。 今回の発表だけで、個々のサイトに不正アクセスがあったと判断することはできません。
脆弱性が修正された PHP のバージョン
2026年10月21日に公開された修正版は、次のとおりです。
| PHP の系列 | 修正済みバージョン |
|---|---|
| PHP 8.2 | 8.2.35 |
| PHP 8.3 | 8.3.36 |
| PHP 8.4 | 8.4.27 |
| PHP 8.5 | 8.5.12 |
例えば、PHP 8.3.35 は、PHP 公式が公開した修正版よりも古いバージョンです。
ただし、これは PHP 公式の標準リリースを基準としたものであり、レンタルサーバー会社などが独自に修正を適用している場合は、この表だけで対策状況を判断できません。
また、PHP 8.1 以前は PHP プロジェクトによる通常のセキュリティサポートが終了しています。ただし、今回の脆弱性については、PHP 7.4、8.0、8.1 向けに最小限の修正コードが特別に提供されています。これらは通常のセキュリティアップデートではないため、長期的にはサポート対象の PHP への移行が推奨されます。
WordPress で PHP のバージョンを確認する方法
WordPress を使用している場合は、管理画面から現在の PHP バージョンを確認できます。
- WordPress の管理画面にログインします。
- 左側のメニューから「ツール」>「サイトヘルス」を開きます。
- 「情報」タブをクリックします。
- 「サーバー」を展開します。
- 「PHP バージョン」の項目を確認します。
ここに表示されている番号が、WordPress で認識されている PHP のバージョンです。
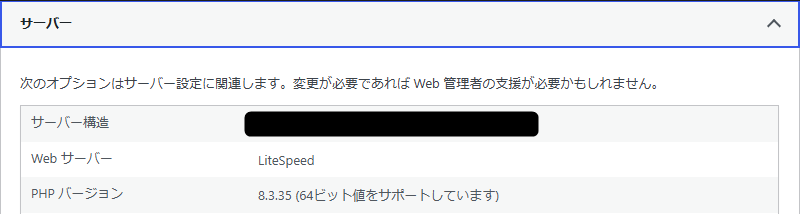
ただし、サイトヘルスで確認できるのはバージョン番号であり、レンタルサーバー会社が独自のセキュリティ修正を適用しているかどうかまでは判断できません。
そのため、修正版より古い番号が表示されていた場合でも、すぐに PHP のバージョンを変更するのではなく、利用しているレンタルサーバーの公式情報を確認しましょう。
カラフルボックスでは PHP 8.3.35 のままでも修正済み
当サイトが利用しているレンタルサーバー「カラフルボックス」では、2026年10月22日朝までに、全サーバーで今回の脆弱性への対応が完了したと発表しています。
対象には、共有サーバー、カラフルビジネス、タダサーバー、専用サーバーが含まれています。
カラフルボックスの公式発表によると、利用者が使用している PHP のバージョンを維持したまま、サーバー側でセキュリティ修正を適用しています。
さらに、10月22日18時08分に最終更新されたお知らせには、バージョン表記についての説明が追記されています。
その内容は、サーバーによってはアップデート後も PHP のバージョン番号が変わらず、番号が公式の最新版と異なっていても、今回の脆弱性への修正は適用済みであるというものです。
レンタルサーバーの対応状況を確認する方法
カラフルボックス以外のレンタルサーバーを利用している場合も、基本的な確認方法は同じです。
まず、レンタルサーバー会社の公式サイトにある「お知らせ」「障害・メンテナンス情報」「セキュリティ情報」などを確認してください。
今回の PHP の脆弱性に対する修正が完了しているか、利用者側での操作が必要かを確認することが重要です。
情報が見つからない場合は、次の内容をサポートへ問い合わせるとよいでしょう。
- CVE-2026-109618 と CVE-2026-109619 への対応は完了しているか。
- PHP のバージョン番号が古い場合でも修正済みなのか。
- 利用者自身で PHP の切り替え作業を行う必要があるか。
レンタルサーバーが未対応だった場合の対処法
利用しているレンタルサーバーで対策が完了しておらず、利用者自身で PHP を更新できる場合は、サーバー会社が案内する手順に従って修正版を適用してください。
PHP のバージョンを変更すると、WordPress のテーマやプラグインとの互換性の問題が発生する可能性があります。
そのため、事前にバックアップを取得し、対応状況を確認してから作業することをおすすめします。
一方、レンタルサーバー側で PHP を管理している場合は、利用者が直接更新できないこともあります。その場合は、サーバー会社に対応状況や完了予定を確認してください。
PHP 公式は、今回の脆弱性について、設定変更などによる一時的な緩和策だけでは完全に安全な状態にできないと説明しています。
修正をすぐに適用できない場合は、公開範囲の制限やウェブサイトの一時停止など、攻撃を受ける可能性を減らす措置も検討する必要があります。
ただし、サイト停止が必要かどうかは、サーバー側の保護措置や対応状況によって異なります。
PHP の脆弱性対策と WordPress の更新は別
今回の脆弱性は PHP 本体に存在する問題です。
そのため、WordPress 本体、テーマ、プラグインを最新版に更新しても、それだけで PHP 本体の脆弱性が修正されるわけではありません。
逆に、レンタルサーバー側で今回の PHP の脆弱性が修正されていても、WordPress やプラグインに別の脆弱性が存在する可能性はあります。
今回のセキュリティ対策とは別に、WordPress 本体や使用しているテーマ、プラグインの更新状況も定期的に確認しておくことが重要です。
なお、カラフルボックスのように古い PHP 系列への対策が提供されている場合でも、それが将来にわたってすべての脆弱性を修正することを保証するものではありません。サポートが終了した PHP を使用している場合は、対応する新しいバージョンへの移行も検討しましょう。
参考情報
※この記事は 2026年10月22日時点の公式情報に基づいています。レンタルサーバーの対応状況は、各社の最新の案内を確認してください。

コメント